👻 La Newsletter de @weareDMNTRs 👻
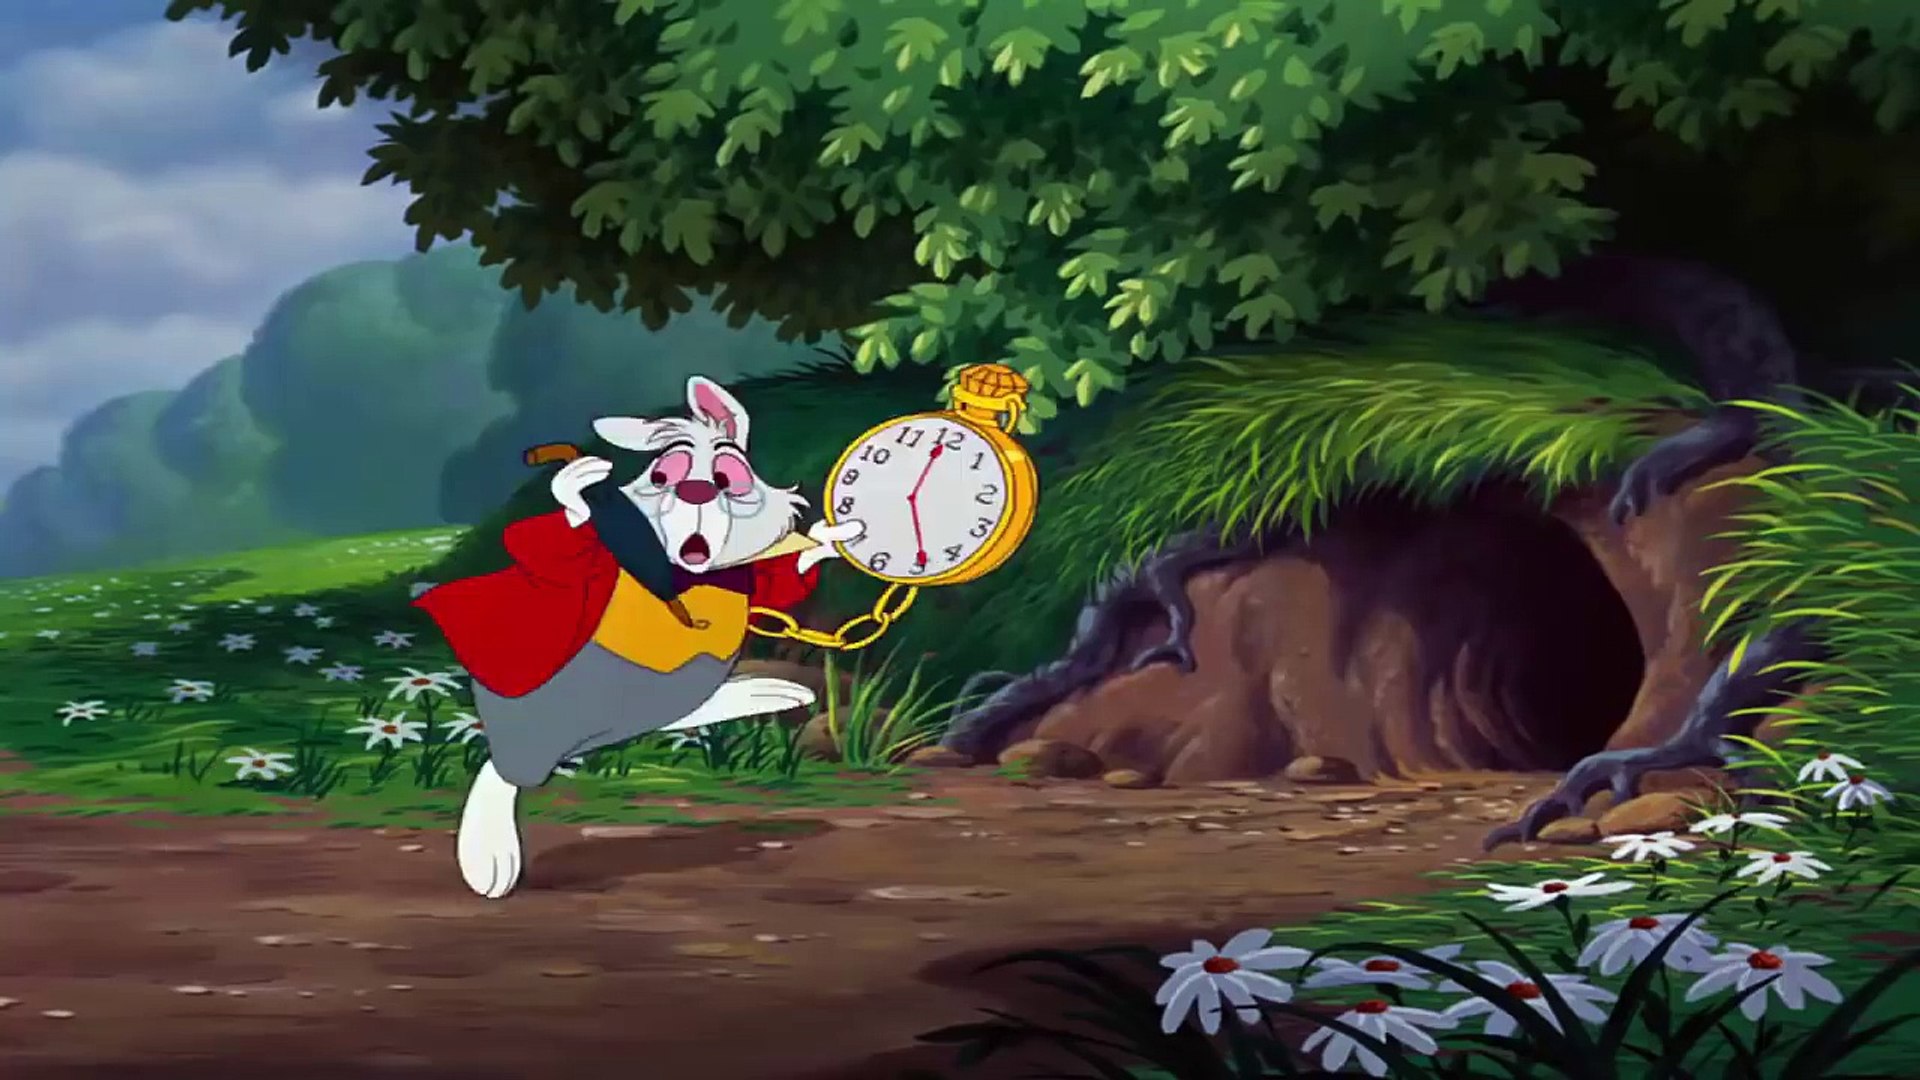
Cuando Alicia siguió al conejo, nadie le dijo que el agujero tenía fondo. Bajó porque el bicho iba con prisa, porque llevaba reloj, porque desapareció por un hueco que no pintaba nada en medio del campo...
Y a los diez minutos ya no sabía si estaba investigando algo o si el campo se había quedado arriba.
Ayer me pasó un poco eso. Sin vestido, sin cartas y con varios terminales abiertos de por medio...
Hoy en día, tratar un incidente de seguridad empieza a ser una aventura extraña. Los que llevamos años viviendo movidas nos hemos acostumbrado casi sin darnos cuenta a cosas que, vistas desde una perspectiva más amplia, son, cuanto menos, extrañas.
Y es por ello que hoy os quiero contar mi tarde de ayer, la investigación posterior y, por qué no decirlo, la noche anexa dándole vueltas a la cabeza tras unas horas donde, sin quererlo, me metí demasiado por la madriguera de conejo.
El "Rabbit Hole Syndrome" es una expresión que se utiliza para describir la experiencia de quedar atrapado en una espiral de exploración o búsqueda de información en Internet, donde una simple curiosidad inicial lleva a una cadena de búsquedas y descubrimientos que pueden consumir mucho tiempo y alejar a la persona de su propósito original. Y si tienes un poco de TOC o algún trastorno obsesivo, algo que la mayoría de los que nos dedicamos a esto tenemos en mayor o menor medida, no es raro que acabes montando unos berenjenales de tamaño cósmico para intentar "descubrir cosas" de lo que acabas de vivir.
Ayer tuvimos un ataque a una web. Nada raro. Unas credenciales robadas, una subida de ficheros, una instalación de scripts persistentes y una tarde de luchar "contra algo o alguien" que estaba intentando joder a un cliente. Nada fuera de lo habitual en mi posición.
Pero de repente, en algún momento de la tarde, detectas que una de las IPs pertenece a un AS "curioso"... Y empiezas a intentar averiguar, mientras tu agente de sec-op ejecuta cosas que le vas mandando, por qué cojones desde ese AS te están lanzando un ataque usando varias IPs diferentes...
Y te puedes encontrar cosas como que parte del ataque viene de la "Church of Cyberology", otra parte de "Black Mesa Corporation" (sí!!! Los de Half Life!!) y tienes otro incidente abierto con unas "supuestas" IPs del Departamento de Defensa de un país grande... No pienso enlazar nada, el que quiera buscar, que busque, pero claro, una vez dentro de las webs, foros y movidas de estos y otros ASs, pues uno no sabe ya qué cojones está pasando...
Al principio piensas "les habrán destripado a ellos algún servidor y me están atacando desde ahí". Luego, cuando pasan de tu culo en el abuse o encuentras determinadas referencias de ataques anteriores o de venta de "Anonymity services", pues ya no sabes ni qué pensar...
Sé que no soy el único que se mete en berenjenales de estos de intentar buscar razones a determinados ataques, de hecho, tengo mi Telegram lleno de conversaciones con compañeros que intentan buscar una explicación plausible a algo que muchas veces entiendo que será aleatorio y otras veces no sé qué será... La cosa está en que a las 18:30 la Señora Dementora se acercó al despacho para ver si me quedaba mucho, a lo que yo contesté "En 10 minutos bajo" y lo siguiente que sé es que olía a pizza casera recién hecha y eran las 22:10. Genial.
Una vez entras en la madriguera de conejo, todo se vuelve opaco, las horas son minutos y el mundo solo gira en torno a entender las cosas que no tienen mucho entendimiento. Observar los logs de un servidor conectado a internet es algo inenarrable. Muchos días me pregunto "¿y por qué intentan esto?", "¿pero esto para qué?". Y la respuesta, casi siempre, es ninguna. O todas. Da igual.
Un POST a un path que no existe desde 2019, pero que tú sabes que existió. Un user-agent que dice ser Googlebot y sale de un AS que se hace llamar "Iglesia". Un escáner probando si el xmlrpc sigue vivo, como si el tiempo no hubiera pasado por ese WordPress. No hay narración, hay bucles extraños. Y los bucles no te van a explicar nada, porque no tienen nada que explicar.
Lo raro no es que exista la Church of Cyberology, lo raro es lo rápido que te parece normal. A las 19:10 el agente ya había hecho lo único que importaba: scripts fuera, credenciales rotadas, los paths cerrados, las IPs en el firewall. El incidente, el de verdad, estaba contenido, lo que seguía abierto era yo.
Porque una cosa es responder a un incidente y otra es querer entenderlo. Y entenderlo, en este oficio, es una trampa con forma de trabajo. El whois no te debe nada, el abuse desk tampoco, el foro donde venden "anonymity services", menos. Abres una pestaña para ver de dónde sale una IP y a las cuatro pestañas estás leyendo el manifiesto de alguien que igual no existe, igual es un chaval con un VPS, igual es una movida pagada por un pais extraño o igual es exactamente lo que parece...
Y el Telegram pita, otro compañero te manda el mismo ASN, otro cliente diferente. Otro te dice que a él le salió la semana pasada en el WordPress de una clínica. Y de repente ya no estás mirando tu incidente, estás montando una teoría de la conspiración. Las teorías no paran el ataque, el ataque ya estaba parado.
A las 22:10 olía a pizza y la Señora Dementora no dijo nada, porque ya sabe de qué va esta película. Lleva más de 20 años sabiendo.
Esto es lo que no se cuenta cuando se habla de "trabajar en ciber". No hay heroísmo, hay agujeros, en los que, como te metas demasiado, puede que no salgas nunca. Esa manía de no poder dejar una IP rara en paz, que es la misma manía que te hace bueno en esto y la misma que te hace llegar tarde a tu propia casa.
El conejo no te lleva a ninguna parte, pero lo vas a seguir igualmente.
Y mañana habrá otro log. Y otra IP. Y otra iglesia, u otra base militar, u otra empresa de videojuegos de los noventa. Y volverás a preguntarte para qué y volverás a no tener respuesta.
Y, con un poco de suerte, esta vez bajas a los diez minutos y ayudas a hacer la pizza, como debe ser.
¡Feliz Domingo!
🔗 Newsletter patrocinada por: 🔗
Protecting what matters most
🔊 Llámalo podcast... 🔊
Todos los episodios aquí: https://go.ivoox.com/sq/2343562
Y fin...
No sé cómo saldrá la cosa, de hecho, estoy seguro de que tendremos que improvisar muchas cosas sobre la marcha, pero hemos puesto todo el cariño en intentar que la conf sea un rato agradable para todos los que os acercáis y todos los que han confiado en esta cosa tan extraña que hemos llamada Dement0r Conf.
¡Gracias por la confianza!